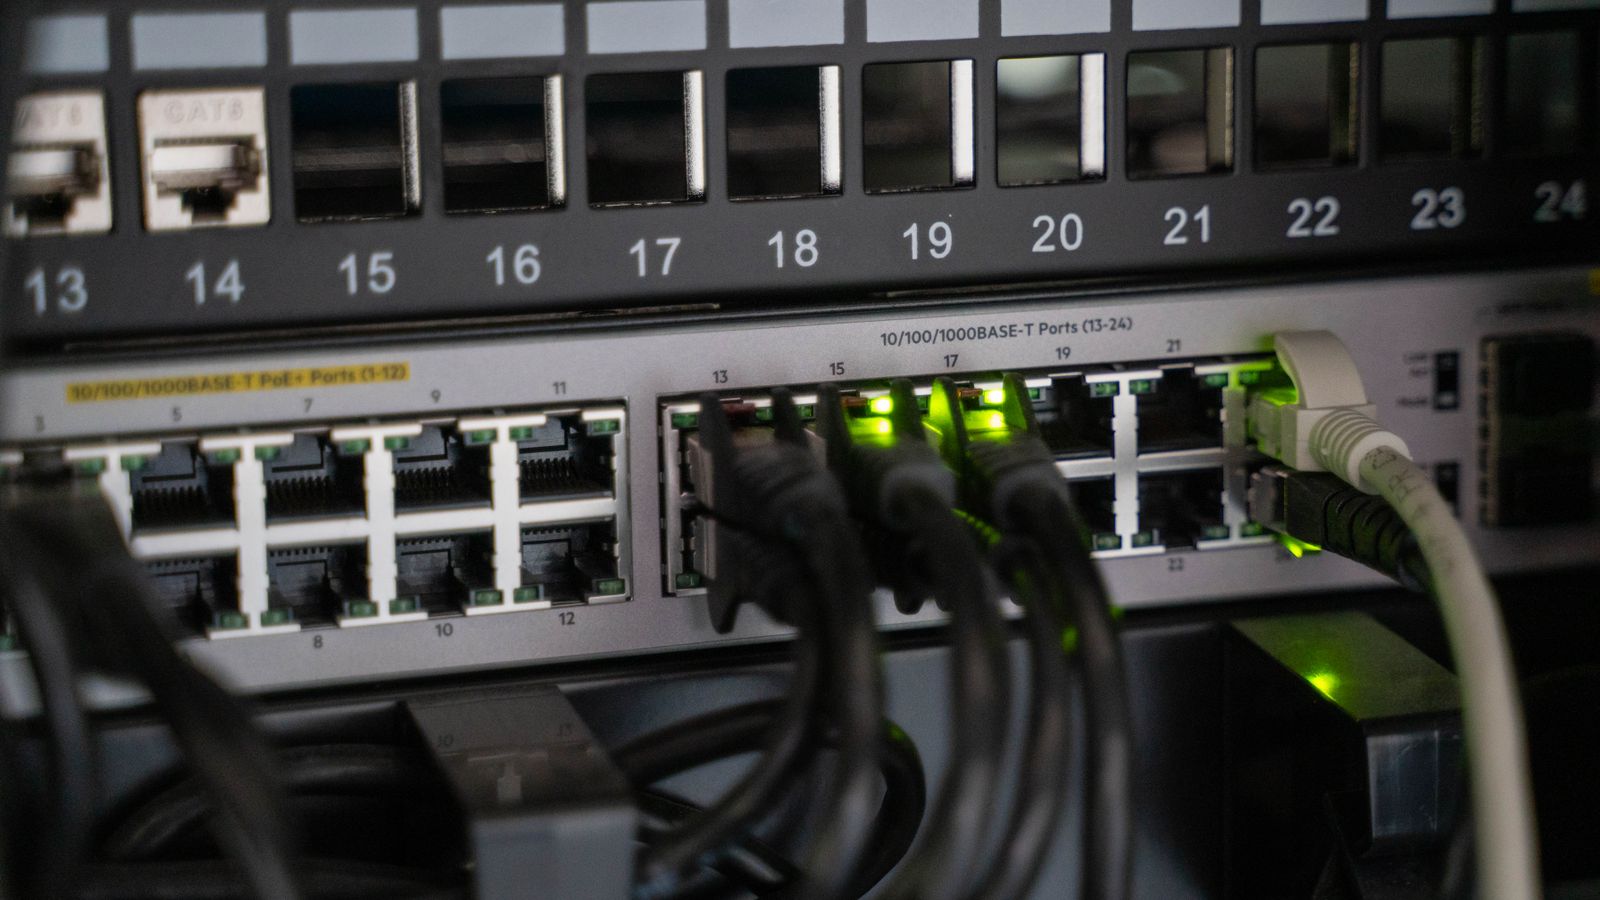
Los switches de red son las cajas en las que nadie piensa. Están en un clóset, conectan cada computadora e impresora de la oficina y funcionan durante años sin que nadie inicie sesión en ellos. Justamente por eso les gustan a los atacantes, y por eso una campaña contra un modelo popular en pequeñas empresas pasó semanas sin que nadie la notara en los últimos meses.
Qué pasó
En junio, Zyxel corrigió una falla en el programa de administración web de sus switches GS1900 (CVE-2026-7273). Para mediados de agosto, los atacantes la estaban explotando de todos modos. GreyNoise encontró que alrededor del 17 de agosto se entró a 996 switches y se sacaron datos: su configuración, hashes de contraseñas de nivel root y detalles de la red a su alrededor. CISA agregó la falla de junio a su lista de vulnerabilidades explotadas activamente el 21 de septiembre.
Luego los investigadores de Binarly encontraron el exploit de los atacantes en uno de sus servidores y lo probaron contra el firmware parchado. Seguía funcionando, sin un solo cambio. La corrección de junio había agregado un límite al número de parámetros que podía llevar una solicitud, pero el exploit corrompía el contador antes de que se hiciera la verificación, así que la verificación nunca se activaba. Binarly se lo reportó a Zyxel el 29 de septiembre, Zyxel lo trató como una falla nueva, y el firmware corregido para diez modelos GS1900 salió el 22 de octubre. Binarly también dice que cree que el exploit se escribió con ayuda de un modelo de IA.
Ninguna fuente dice que los switches se hayan convertido en una botnet o en una red de proxies. Lo publicado describe robo: de configuraciones, credenciales y mapas de las redes de las víctimas, el tipo de material que un atacante junta antes de ir más lejos.
Por qué importa
Los switches guardan más de lo que se cree. La configuración de un switch describe cómo está armada una red, qué sistemas están dónde y, muchas veces, cómo llegar a ellos. Su contraseña de administrador suele repetirse en otros equipos de red. Robar ambas cosas es reconocimiento para lo que venga después.
Las contraseñas de fábrica hicieron más daño que la falla. Más de la mitad de los switches comprometidos seguían con la contraseña con la que salieron de fábrica. Cambiarla no habría detenido este exploit, que no necesita iniciar sesión, pero muestra lo poco que se revisan estos equipos, y significa que las configuraciones robadas les dan a los atacantes credenciales que funcionan.
"Parchado" no era seguro. Quienes hicieron todo bien en junio siguieron expuestos cuatro meses más. Eso no es razón para dejar de parchar. Es razón para no depender solo de los parches en equipos cuyas páginas de administración se pueden alcanzar desde redes no confiables.
Qué hacer en concreto
Averigua si tienes un GS1900. Pregúntale a tu proveedor de TI o revisa la etiqueta de los switches del clóset de red. Los modelos afectados son GS1900-8, -8HP, -10HP, -16, -24, -24E, -24EP, -24HPv2, -48 y -48HPv2.
Instala el firmware de octubre. Las versiones corregidas terminan en ".3)C0", por ejemplo 2.90(AAHL.3)C0 para el GS1900-24. Zyxel solo ofrece correcciones para modelos que siguen dentro de su periodo de soporte, así que si el tuyo es más viejo, planea reemplazarlo.
Saca la página de administración de las redes no confiables. La interfaz web de un switch solo debería ser accesible desde una red de administración o desde unas cuantas computadoras de administradores, nunca desde internet ni desde el Wi-Fi de invitados.
Cambia las contraseñas, y da por hecho que las viejas ya se conocen. Cambia la contraseña de administrador del switch si sigue siendo la de fábrica y, si el switch estuvo expuesto desde agosto, cámbiala de todos modos, junto con la de cualquier otro equipo que usara la misma.
Pon los switches en la lista. Cada equipo de red, incluidos switches, puntos de acceso y firewalls, necesita un responsable, una versión de firmware conocida y alguien que revise si hay actualizaciones. Si nadie ha entrado a tus switches en años, eso es lo primero que hay que corregir.
El resumen
Casi mil switches fueron vulnerados a través de sus páginas de administración, la mayoría todavía con contraseñas de fábrica, y muchos ya parchados contra la falla de la que sus dueños habían sido avisados. La nueva corrección cierra el hueco. Los hábitos que habrían limitado el daño son más viejos y más baratos: mantener las páginas de administración fuera de redes no confiables, cambiar las contraseñas de fábrica y saber qué equipos tienes.
Fuentes
- Zyxel security advisory for out-of-bounds write vulnerability in GS1900 series switches — Zyxel
- Zyxel GS1900 RCE, CVE-2026-107441 — Binarly
- Open Season on Kapibala: attacker steals government records through WordPress exploitation — GreyNoise
- Zyxel fixes zero-day exploited to hack nearly 1,000 network switches — BleepingComputer
- Zyxel switch hacks blamed on patched flaw actually exploited a zero-day — SecurityWeek
- CVE-2026-107441 — NIST National Vulnerability Database